9 月 8 日,Meta 发布 personal agent「Muse」,公开了一套「智能提案、权威拍板」的安全架构(上一篇写过)。
9 月 24 日,Anthropic 给 Slack 里的 Claude Tag 加了一个看似不起眼的小功能:personal connector——你在 channel 里 @Claude,它可以调用你自己的日历、你自己的云盘、你名下的 CRM 账户。
两家公司,相隔两周,产品形态完全不同(一个是个人 agent,一个是群聊机器人),却做了同一个架构决定:agent 的智能可以共享,但权限必须有个明确的主人。
一家是巧合,两家就是趋势。今天把这个趋势讲清楚——顺便回答一个所有要落数字员工的组织都绕不开的问题:权限到底该跟着人走,还是跟着工号走?
一、一个小功能,一次身份手术
先讲清楚 Claude Tag 这个功能做了什么。
此前的 Claude Tag(把 Claude 加进 Slack channel)只能用 管理员挂在 channel 上的 connector——全频道共享一套工具权限。Anthropic 说,大多数组织有意把这份清单保持得很短,理由一句话点透了本质:他们希望访问权限跟着人走,而不是跟着 channel 走。
现在,你在 channel 里发的请求,Claude 可以用 你自己的 connector。官方给的例子:Priya 在 #checkout-migration 频道里问——「把我的 Google Drive 文档《Checkout migration, Q3》和已经上线的内容对照一下,还有哪些没完成?」那份文档只有 Priya 能打开;GitHub 是频道挂的共享 connector。放在以前,Claude 到这里就停了;现在它两边都读得到,对照结果发回频道。
真正值得看的是底下的 身份手术,Anthropic 做得相当细:
- 日志归属:Claude 经你的 connector 做的一切,以 你的身份 出现在那个工具自己的日志里——和你私聊让它干活一模一样。审计的人不需要学一套新账本。
- 身份隔离:channel 自身的工作(共享 connector 干的活)仍然归它的 service account——原文有句话很妙,「你的安全团队已经在盯的那个账户」。两套身份,互不污染。
- 随时断开:哪个 connector 不想让频道里用了,你自己断。
二、全文最重要的一条边界
然后是这篇发布博客里最容易被划过去、但我认为最重要的一句话:
Personal connector 不会无人值守地运行。 定时例程,以及 Claude 自行启动的任何事情,使用的都是管理员附加到该 channel 的 connector。
拆开读,Anthropic 实际上把 agent 的工作切成了两种,配了两种权限:
有人盯着的工作(interactive)
  → 可以用 personal connector(借你的权限)
  → review mode:发布前你逐条审阅
  → auto mode:自动发,敏感内容才拦
  → Enterprise 管理员可对全员强制 review

没人盯着的工作(unattended)
  → 只能用 shared connector(组织挂的权限)
  → 定时例程、自主发起,全部走这条
  → 工具、runbook、监控,管理员显式配置
# generated by hugo AI
这个切分和 Muse 的五档授权(一次性/会话/任务/限时/永久)是同一个思想的两种画法:授权的风险档位,取决于「出事时有没有人在场」。 有人在场,权限可以借、可以宽、可以自动;没人在场,权限必须归组织、必须显式、必须可审计。
两周之内,两家头部公司独立收敛到同一条原则。上次我说 Muse 那套是「架构范式」,现在可以升级措辞了:这是行业共识正在形成。
三、跟着人走,还是跟着工号走
回到标题的问题。把两种 connector 并排放,答案自己会浮出来:
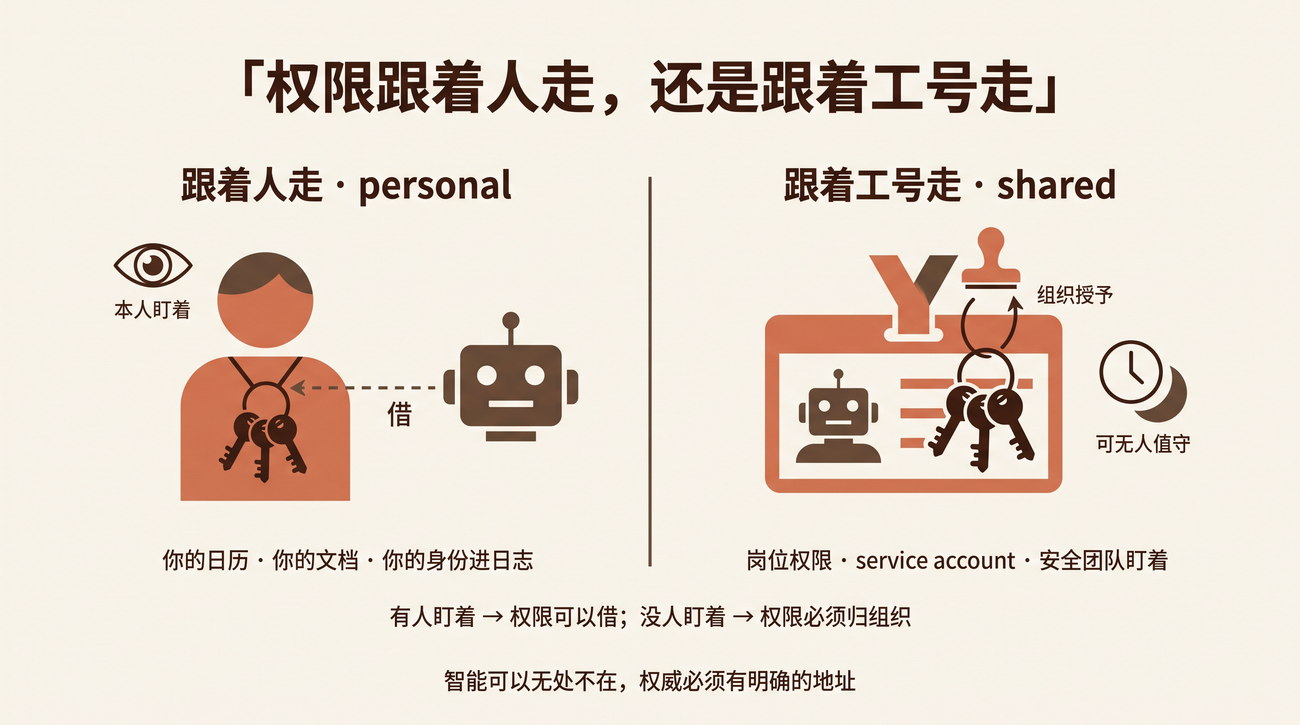
Personal connector = 权限跟着人走。 你的日历、你的文档、你名下的客户——这些权限的合法性来自「你是你」。所以它必须有人盯着(你本人),必须以你的身份留日志,必须你能随时断开。本质上,这是 你把自己的权限借给 agent 用一次,借据上签的是你的名字。
Shared connector = 权限跟着工号走。 on-call 频道的 runbook、监控、部署历史——这些权限的合法性来自「这个岗位需要」。谁值班谁用,人换了权限不换,agent 半夜自己跑也能用。本质上,这是 组织把权限授给一个岗位,审计盯的是 service account,不是某个具体的人。
看出来了吗?所谓给数字员工「发工号」,工程实质就是把它从 personal connector 模式升级到 shared connector 模式:权限不再借用某个人的,而是组织显式授予一个独立身份——有 service account、有管理员配置的边界、有安全团队盯着的日志、可以无人值守。
这也解释了一个很多组织的直觉是对的:为什么不敢给 agent 发工号。 因为工号意味着无人值守的授权,意味着出事时没有「借权限的人」兜底,意味着组织必须自己回答 Muse 那篇里的问题——钥匙归谁管、审批走谁的通道、日志谁来盯。没想清楚这三个问题就发工号,等于给实习生配了公章。
四、反方:这不是权限泄漏吗
最强的质疑必须请出来:personal connector 恰恰是个泄漏通道。 Anthropic 自己都写了警告——「Claude 发布的一切,对该 channel 里的每个人可见」。你用自己的权限读了一份只有你能看的文档,对照结果发进频道,全频道的人都看见了。权限跟着人走,数据却跟着频道走——这不就是把私人权限变成了公共泄露源?
这个质疑成立一半,而 Anthropic 的应对恰好暴露了设计意图:
成立的一半:数据一旦进群就是群的数据,这在技术上无法收回。所以发布博客里把「适合紧密监督的场景」和「整个频道依赖的动作」分开讲——RFP 起草这种要用敏感数据的活,推荐 review mode 逐条审;频道级的工作,还是该用 shared connector。
应对的另一半:泄漏的风险档位,被压到了和人类员工完全一样的水平。想想一个真人同事:他也有只有他能看的文档,他也在频道里贴对照结果,贴出来大家也能看。personal connector 没有创造新的泄漏面——它只是让 agent 加入了「人会犯错」的既有风险池。而对这个风险池,组织本来就有成熟的答案:review(发之前看一眼)、日志(发之后查得到)、断开(随时收回)。
真正的新东西反而是那半句:agent 用你的权限干的事,以你的身份进日志。 这意味着「借权限给 agent」和「自己动手」在审计上是同一件事——你借出去的权限,责任还是你的。这不是漏洞,这是把授权关系钉死在了人身上。
五、给要落数字员工的组织三句话
先分清两种活,再配两种权限。 有人盯着的活(问答、起草、对照、检索),可以走「借个人权限 + review/auto 两档」;没人盯着的活(定时任务、自动流程、主动发起),必须走「组织授予 + 独立身份 + 显式边界」。把这两种活混在一个 agent 身份里,是所有权限事故的温床。
发工号之前,先回答三个问题。 钥匙归谁管(凭据是否在 agent 够不到的地方)?审批走谁的通道(同意是直达权限系统,还是经 agent 转述)?日志谁来盯(service account 有没有主人)?——这就是 #417 那三问的落地版,三问答不上来,工号发出去就是裸奔。
权限的粒度,决定信任的粒度。 Claude Tag 允许管理员「逐个工具地决定」,Muse 的授权绑定到具体 connector、目的地、用途。方向是一致的:粗粒度的权限只能换来粗粒度的信任——要么全给要么全不给的组织,永远只能停在「不敢发工号」那一步。
结尾:权威有了地址
9 月 8 日,Meta 说:agent 可以提案,但只有 Sentinel 能拍板。
9 月 24 日,Anthropic 说:agent 可以借你的权限,但无人值守的活只能用组织的权限。
两句话合起来,是同一个判断的完整版:智能可以无处不在,权威必须有明确的地址。 地址要么是某个人(personal connector,你盯着、你签名、你随时断开),要么是某个岗位(shared connector,组织授予、独立身份、安全团队盯着)——但绝不能是「agent 自己」。
上一篇的结尾说,攻击者可以赢得对话,但赢不了架构。今天可以补一句:架构里最重要的那根线,就是智能与权威之间的那根——线的一头可以很聪明,另一头必须有个名字。
你的组织给 agent 配权限,是跟着人走还是跟着工号走?欢迎留言聊聊。
(事实核对自 Anthropic 官方博客《Claude Tag now supports personal connectors in channels》,2026-09-24;Muse 架构细节核对自 Meta research 官方博客,2026-09-08。引文为原文直译。)